8.1 Подходы к определению подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022
Одним из важнейших этапов организации деятельности по управлению компьютерными инцидентами является определение в организации соответствующего структурного подразделения, специалисты которого будут выполнять следующие задачи:
- обнаружение и регистрацию компьютерных инцидентов;
- организацию и контроль процессов реагирования на компьютерные инциденты с привлечением специалистов подразделений, ответственных за эксплуатацию информационных ресурсов, и (или) непосредственное выполнение действий по реагированию;
- анализ результатов деятельности по управлению компьютерными инцидентами с целью идентификации методов и способов обнаружения и реагирования на компьютерные инциденты, которые показали свою эффективность в отношении уже закрытых компьютерных инцидентов, предотвращения повторного возникновения компьютерных инцидентов и доработки (актуализации) документации в части управления компьютерными инцидентами.
Организация может определить ответственным за управление компьютерными инцидентами существующее штатное подразделение, ответственное за обеспечение безопасности информации и (или) за защиту информации (из состава подразделений (работников) по информационной безопасности организации, находящихся под общим руководством), создать новое подразделение (в составе подразделений (работников) по информационной безопасности организации, находящихся под общим руководством) или присоединиться к зоне ответственности внешнего подразделения, оказывающего услуги по управлению компьютерными инцидентами.
Эффективность деятельности подразделения, ответственного за управление компьютерными инцидентами, зависит от организованного взаимодействия со всеми подразделениями организации, участвующими в деятельности по управлению компьютерными инцидентами.
Подразделение, ответственное за управление компьютерными инцидентами, должно иметь соответствующие полномочия. Принципиально важно, чтобы все подразделения организации были уведомлены о полномочиях специалистов подразделения, ответственного за управление компьютерными инцидентами. Для этих целей в организации должны быть сформированы соответствующие приказы и (или) распоряжения руководителя организации или уполномоченного им лица.
Если для организации деятельности по управлению компьютерными инцидентами планируется создать новое подразделение, целесообразно, чтобы его организационная структура учитывала особенности его зоны ответственности. На рисунке 1 представлены примеры структуры подразделения, ответственного за управление компьютерными инцидентами.
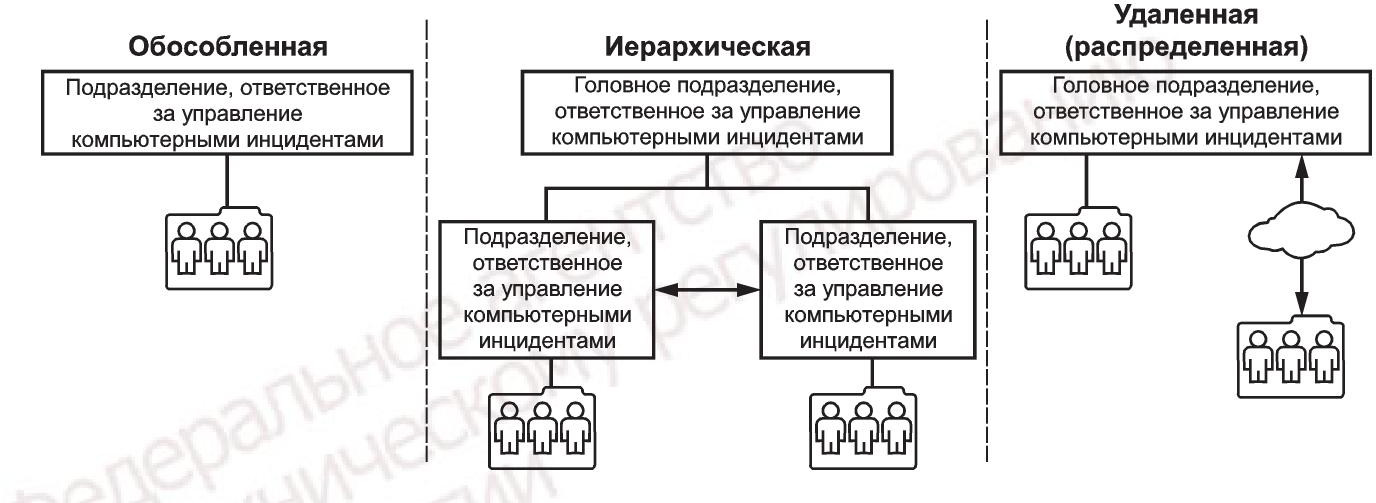
Рисунок 1 - Примеры структуры подразделения, ответственного за управление компьютерными инцидентами
Выделяют следующие типы структур подразделений, ответственных за управление компьютерными инцидентами:
- обособленная;
- иерархическая;
- удаленная (распределенная).
Обособленная структура подразделения, ответственного за управление компьютерными инцидентами, не предусматривает наличие подчиненных подразделений. Такой тип структуры обычно подходит подразделениям, которые ведут деятельность по управлению компьютерными инцидентами в рамках одной зоны ответственности.
Иерархическая структура подразделения, ответственного за управление компьютерными инцидентами, предусматривает наличие нескольких подразделений, подчиненных головному подразделению. Такой тип структуры обычно подходит подразделениям, которые ведут деятельность по управлению компьютерными инцидентами в интересах одной организации, имеющей филиалы, или в зону ответственности которых входят информационные ресурсы, принадлежащие другим организациям.
Удаленная (распределенная) структура подразделения, ответственного за управление компьютерными инцидентами, предусматривает удаленную деятельность по управлению компьютерными инцидентами. Такой тип структуры обычно подходит подразделениям, которые ведут деятельность по управлению компьютерными инцидентами на удаленных объектах или в зону ответственности которых входят информационные ресурсы, принадлежащие другим организациям. При таком типе структуры подразделение, ответственное за управление компьютерными инцидентами, привлекает для реагирования на компьютерные инциденты специалистов подразделений, ответственных за эксплуатацию информационных ресурсов на этих удаленных объектах.
Организация может присоединиться (может быть включена) к зоне ответственности субъекта ГосСОПКА, оказывающего услуги по управлению компьютерными инцидентами, на основании договора или соглашения (например, в рамках функционирования ГосСОПКА в соответствии с законодательством Российской Федерации).
Сфера деятельности организации, а также характеристики и масштаб ее информационных ресурсов влияют на состав (объем) и формы оказания требуемых услуг по управлению компьютерными инцидентами [из 8.1 Подходы к определению подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022]
8.2 Виды деятельности подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022
Основными видами деятельности подразделения, ответственного за управление компьютерными инцидентами, должны являться (но не ограничиваться ими):
а) в рамках задачи обнаружения и регистрации компьютерных инцидентов:
- эксплуатация средств, предназначенных для обнаружения и регистрации компьютерных инцидентов;
- разработка правил регистрации признаков возможного возникновения компьютерных инцидентов;
- регистрация признаков возможного возникновения компьютерных инцидентов по информации, поступившей от работников организации;
- проведение проверки фактов возникновения компьютерных инцидентов;
б) в рамках задачи организации и контроля процессов реагирования на компьютерные инциденты с привлечением специалистов подразделений, ответственных за эксплуатацию информационных ресурсов, и (или) непосредственного выполнения действий по реагированию:
- эксплуатация средств, предназначенных для реагирования на компьютерные инциденты;
- формирование состава рабочих групп реагирования на компьютерные инциденты;
- выполнение действий по реагированию на компьютерные инциденты в рамках рабочих групп реагирования на компьютерные инциденты;
- контроль выполнения процедур реагирования на компьютерные инциденты, в том числе фиксации материалов, связанных с возникновением компьютерных инцидентов и установлением причин и условий их возникновения;
- взаимодействие с внешними организациями в рамках деятельности по управлению компьютерными инцидентами, в том числе с организацией, осуществляющей координацию деятельности по управлению компьютерными инцидентами;
в) в рамках задачи анализа результатов деятельности по управлению компьютерными инцидентами:
- приобретение и накопление опыта по результатам управления компьютерными инцидентами;
- разработка рекомендаций по устранению в информационных ресурсах причин и условий возникновения компьютерных инцидентов;
- оценка результатов и эффективности реагирования на компьютерные инциденты.
Примечание - Некоторые из вышеперечисленных обязанностей могут быть возложены на иные подразделения организации, участвующие в деятельности по управлению компьютерными инцидентами [из 8.2 Виды деятельности подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022]
8.3 Роли и распределение функций между специалистами подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022
При определении подразделения, ответственного за управление компьютерными инцидентами, должны быть определены роли специалистов данного подразделения. При определении ролей специалистов необходимо учитывать, что в составе подразделения должны быть специалисты, в обязанности которых будут входить:
- разработка правил регистрации признаков возможного возникновения компьютерных инцидентов;
- прием сообщений от работников организации об обнаруженных ими признаках возможного возникновения компьютерных инцидентов;
- участие в реагировании на компьютерные инциденты;
- разработка и (или) доработка (актуализация) документации в части управления компьютерными инцидентами;
- обслуживание программных и программно-технических средств, используемых в деятельности по управлению компьютерными инцидентами.
Некоторые функции, возложенные на подразделение, ответственное за управление компьютерными инцидентами, могут быть распределены (переданы) специалистам смежных подразделений. Пример такого распределения представлен в таблице 1.
Таблица 1 - Пример распределения функций, возложенных на подразделение, ответственное за управление компьютерными инцидентами, между специалистами смежных подразделений
Должность | Функции |
Инженер подразделения технической поддержки |
|
Инженер отдела информационной безопасности/инженер отдела информационных технологий/системный администратор |
|
Методист (разработчик технической документации) |
|
[из 8.3 Роли и распределение функций между специалистами подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022]
8.4 Требования к знаниям и навыкам специалистов подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022
Эффективность деятельности по управлению компьютерными инцидентами зависит от квалификации специалистов, которые могут быть привлечены к реагированию на компьютерные инциденты.
Специалистам подразделения, ответственного за управление компьютерными инцидентами, необходимо обладать следующими знаниями и навыками:
- знаниями актуальных проблем безопасности локальных вычислительных сетей, включая тактики и техники проведения компьютерных атак;
- знаниями практик обеспечения безопасности системного администрирования, таких как управление обновлениями, безопасная настройка, резервное копирование и аварийное восстановление;
- знаниями основ криптографической защиты информации (алгоритмы шифрования): цифровые подписи, сетевые протоколы, такие как SSL/TLS;
- знаниями общих сетевых протоколов, таких как Ethernet (IEEE 802.3), WiFi (IEEE 802.11) IPv4, IPv6, ICMP, UDP, TCP;
- знаниями общих протоколов сетевых приложений, таких как DNS, SMTP, HTTP (S);
- навыками сбора информации о компьютерных инцидентах (цифровых свидетельств), обратного инжиниринга;
- навыками реагирования на компьютерные инциденты;
- знаниями в области разработки безопасного программного обеспечения (в частности, в соответствии с ГОСТ Р 56939 и иными стандартами в указанной области), функционального и объектно-ориентированного программирования, системной архитектуры СВТ.
Примечание - Необходимый объем знаний определяют с учетом роли специалиста, участвующего в деятельности по управлению компьютерными инцидентами, и его должностных обязанностей.
Дополнительные знания и навыки, необходимые для реагирования на компьютерные инциденты, должны быть определены с учетом технологий, используемых в организации.
Руководитель подразделения, ответственного за управление компьютерными инцидентами, должен обеспечить своевременное выявление потребностей в получении специалистами подразделения дополнительных знаний и навыков, необходимых для эффективного реагирования на компьютерные инциденты.
Несмотря на то, что подразделение, ответственное за управление компьютерными инцидентами, является основным участником деятельности по управлению компьютерными инцидентами, не требуется, чтобы всеми знаниями и навыками обязательно обладали специалисты этого подразделения. Редко используемые экспертные знания и навыки могут иметь отдельные лица или группы лиц как внутри организации, так и за ее пределами, к которым специалисты подразделения, ответственного за управление компьютерными инцидентами, могут обратиться за помощью во время реагирования на компьютерный инцидент.
В организации рекомендуется вести реестр, который будет отражать текущие знания, навыки и умения работников, которые могут быть привлечены к деятельности по реагированию на компьютерные инциденты. Такой реестр может содержать следующую информацию:
- какие работники могут быть привлечены к реагированию на компьютерные инциденты;
- какими знаниями, навыками и умениями обладают эти работники;
- являются ли эти работники внутренними или внешними по отношению к организации.
[из 8.4 Требования к знаниям и навыкам специалистов подразделения, ответственного за управление компьютерными инцидентами ГОСТ Р 59711-2022]

